Cómo elegir los mejores agentes de aitmpl (Claude Code Templates) sin instalar uno peligroso
aitmpl.com (Claude Code Templates) es el catálogo más grande de agentes para Claude Code: más de 400 subagentes listos para instalar con un solo npx, de frontend, backend, seguridad, DevOps o marketing. El problema es elegir. Muchos se parecen, casi todos prometen ser "expertos" y cada uno entra en tu proyecto con permisos para leer, escribir y, a veces, ejecutar comandos. En este artículo descargamos los datos del catálogo completo, repetimos los escaneos de NVIDIA SkillSpector en nuestra máquina y te dejamos un método de seis criterios para saber qué agente de aitmpl es mejor y cuál conviene dejar pasar.
Si todavía no tienes claro qué es un subagente frente a una skill, lee antes la guía de skills de Claude Code. Si quieres conocer a fondo el escáner, tienes el artículo de SkillSpector con find-skills.
Qué es aitmpl.com y qué es un agente de Claude Code
Claude Code Templates es un proyecto open source de Daniel Ávila publicado en github.com/davila7/claude-code-templates con licencia MIT. Tiene unas 33.100 estrellas y 3.900 forks, y la versión de la CLI que revisamos es la 1.33.1 (commit 30f72e1, 11 de noviembre de 2026). La web aitmpl.com es su escaparate: agentes, skills, comandos, hooks, servidores MCP, ajustes, mods y plugins, cada uno con su página y su comando de instalación.
Un agente (o subagente) es un archivo Markdown con un frontmatter YAML que Claude Code carga desde .claude/agents/. Claude le delega tareas con su propio contexto, su propio prompt de sistema y, si lo indica, sus propias herramientas y su propio modelo. Este es el principio de code-reviewer, el segundo más descargado:
---
name: code-reviewer
description: "Use this agent when you need to conduct comprehensive code reviews..."
tools: Read, Write, Edit, Bash, Glob, Grep
---
Tres líneas deciden casi todo: description (cuándo lo llama Claude), tools (qué puede hacer) y model (con qué modelo corre y cuánto cuesta).
Se instala así:
npx claude-code-templates@latest --agent development-tools/code-reviewerEl catálogo en cifras
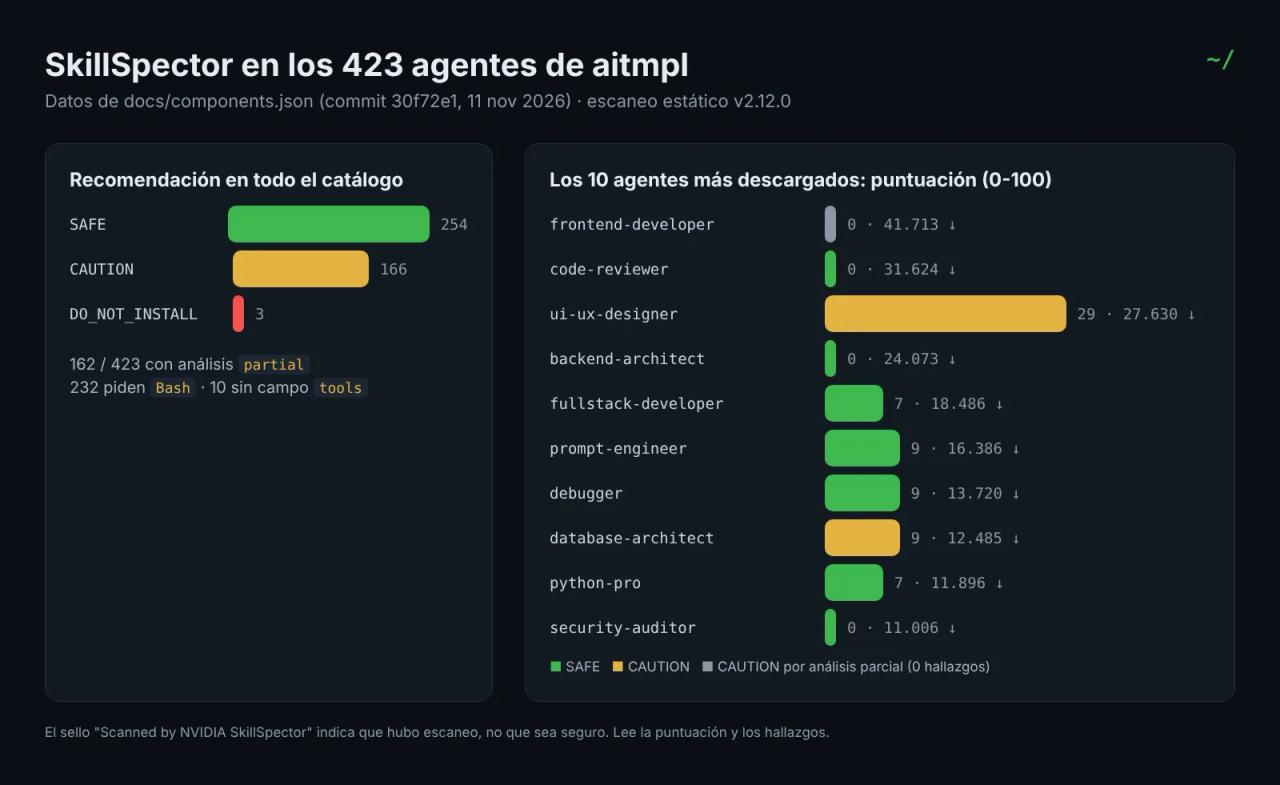
Para no opinar a ojo descargamos el docs/components.json del repositorio, que es el archivo del que bebe la web. Contiene cada agente con su categoría, sus descargas y el resultado de SkillSpector:
| Dato | Valor |
|---|---|
| Agentes en el repositorio | 423 en 28 categorías |
| Descargas acumuladas de agentes | 641.036 |
| Recomendación SkillSpector `SAFE` | 254 (60 %) |
| Recomendación `CAUTION` | 166 (39 %) |
| Recomendación `DO_NOT_INSTALL` | 3 |
| Análisis incompleto (`partial`) | 162 |
| Agentes sin campo `tools` (heredan todas las herramientas) | 10 |
| Agentes que incluyen `Bash` en `tools` | 232 |
| Agentes de solo lectura (sin Write, Edit ni Bash) | 102 |
La web anuncia "600+ AI Agents"; el repositorio tiene 423 archivos de agente en su versión actual. La diferencia puede deberse a agentes externos o a cómo se cuentan, pero para elegir importa el archivo concreto, no el total.
Los diez más descargados, con su resultado:
| Agente | Descargas | Puntuación | Recomendación |
|---|---|---|---|
| `development-team/frontend-developer` | 41.713 | 0 | CAUTION (análisis parcial) |
| `development-tools/code-reviewer` | 31.624 | 0 | SAFE |
| `development-team/ui-ux-designer` | 27.630 | 29 | CAUTION |
| `development-team/backend-architect` | 24.073 | 0 | SAFE |
| `development-team/fullstack-developer` | 18.486 | 7 | SAFE |
| `ai-specialists/prompt-engineer` | 16.386 | 9 | SAFE |
| `development-tools/debugger` | 13.720 | 9 | SAFE |
| `database/database-architect` | 12.485 | 9 | CAUTION |
| `programming-languages/python-pro` | 11.896 | 7 | SAFE |
| `security/security-auditor` | 11.006 | 0 | SAFE |
Qué significa "Scanned by NVIDIA SkillSpector"
Cada componente de aitmpl lleva el sello Scanned by NVIDIA SkillSpector. Es un plus real: el catálogo pasa cada agente por el escáner de seguridad de NVIDIA (licencia Apache-2.0) y publica los hallazgos en la página del componente, algo que casi ningún otro directorio de agentes hace. Pero hay que leerlo bien, y el propio código de la web lo dice en un comentario del componente del sello:
"Neutral on purpose: it says the component went through the scan, not how risky it is."
Es decir, el sello significa "escaneado", no "seguro". Lo llevan también los tres agentes marcados DO_NOT_INSTALL. Lo que importa es lo que hay detrás: la puntuación (0-100), la recomendación y la lista de hallazgos.
Cómo se genera, según scripts/skillspector_catalog.py y la guía de seguridad del proyecto:
- Un agente es un solo archivo, así que lo copian a una carpeta temporal como
SKILL.mdy ejecutanskillspector scan <carpeta> --no-llm --format json. - Es solo análisis estático (patrones, YARA, referencias). La fase con LLM, que confirma o descarta hallazgos, no se usa.
- La versión fijada es SkillSpector 2.12.0, y solo se vuelve a escanear un agente cuando cambia su contenido.
- En los pull requests, una skill con puntuación mayor que 50 se bloquea. Para agentes, comandos, hooks y MCP el informe se comenta en el PR sin bloquear, porque da más falsos positivos.
- La señal es solo informativa: no cambia el orden ni la búsqueda del catálogo. Los agentes más arriba no son los más seguros, son los más descargados.
Repetimos el escaneo en nuestra máquina
Instalamos la misma versión y escaneamos tres agentes igual que lo hace el catálogo:
uv tool install 'skillspector @ git+https://github.com/NVIDIA/skillspector.git@v2.12.0'
mkdir -p scan/mcp-testing-engineer
cp .claude/agents/mcp-testing-engineer.md scan/mcp-testing-engineer/SKILL.md
skillspector scan scan/mcp-testing-engineer --no-llm --format json
Cada escaneo tardó unos 5 segundos y los resultados coinciden exactamente con los de la web: code-reviewer 0/SAFE, ui-ux-designer 29/CAUTION y mcp-testing-engineer 87/CRITICAL/DO_NOT_INSTALL. El dato del catálogo es reproducible, que ya es mucho.
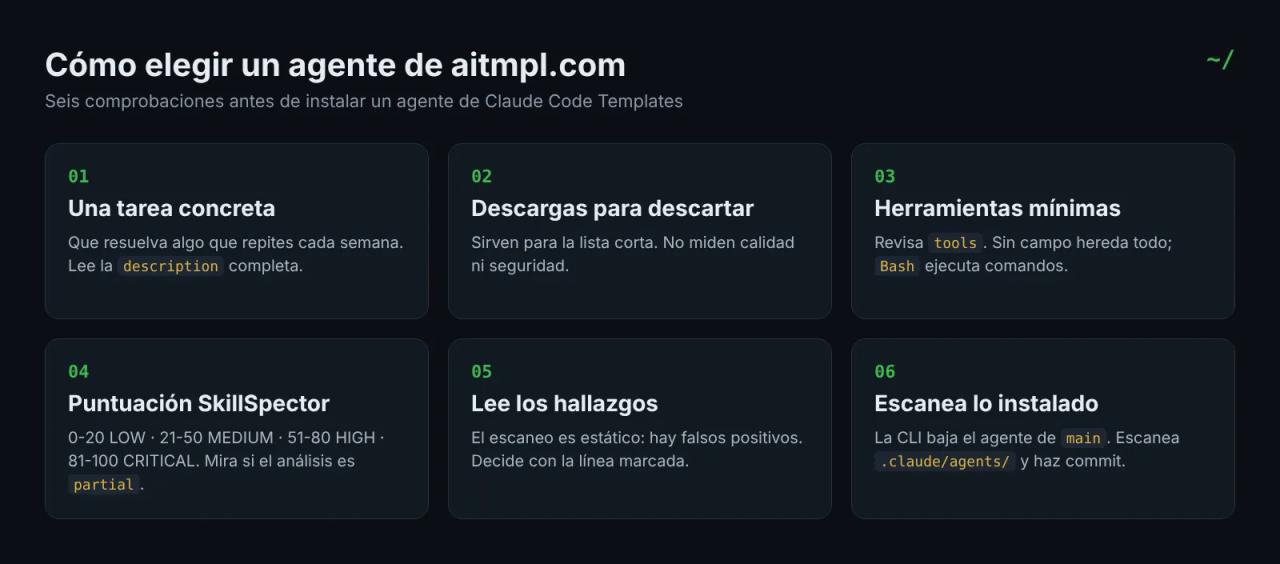
Los seis criterios para elegir un agente de aitmpl
1. Que haga una tarea concreta que tú repites
El mejor agente no es el más "senior" sino el que encaja con una tarea que haces cada semana. Lee la description completa: es lo que Claude usa para decidir cuándo delegar. Si dice "Use PROACTIVELY" el agente se activará solo a menudo; si eso no te interesa, edita la frase tras instalarlo. Evita instalar 20 agentes "por si acaso": cada description compite por la atención de Claude.
2. Descargas: útiles para descartar, no para elegir
Las descargas te dicen qué ha probado más gente, y en un catálogo de 423 sirven para filtrar. Pero el número no mide calidad ni seguridad: command-expert tiene 2.047 descargas y es uno de los tres DO_NOT_INSTALL, y search-specialist, con 7.028, saca 49, a dos puntos de pasar a HIGH. Úsalas para hacer la lista corta y nada más.
3. Herramientas: el criterio que más se olvida
El campo tools es el permiso real del agente. Si falta, el agente hereda todas las herramientas de la sesión, incluidos los servidores MCP que tengas conectados. Diez agentes del catálogo están así.
Regla práctica: que pida lo justo para su trabajo.
- Un revisor de código necesita leer (
Read, Glob, Grep).code-reviewerpide ademásWrite, Edit, Bash; si solo quieres que opine, quítaselos tras instalarlo. search-specialistsolo pideWebSearch, WebFetch: aunque su puntuación sea alta, no puede tocar tus archivos.- Un agente con
Bashpuede ejecutar cualquier comando que tus permisos de Claude Code no bloqueen. 232 agentes lo piden.
4. La puntuación de SkillSpector, con su escala
| Puntuación | Severidad | Qué hacer |
|---|---|---|
| 0-20 | LOW | Se puede instalar tras una lectura rápida |
| 21-50 | MEDIUM | Lee los hallazgos uno por uno |
| 51-80 | HIGH | No lo instales sin entender cada hallazgo |
| 81-100 | CRITICAL | Evítalo salvo que el hallazgo sea un falso positivo evidente |
Fíjate también en el campo de análisis. frontend-developer, el más descargado, sale CAUTION con 0 puntos y 0 hallazgos. ¿Por qué? Porque su análisis es partial: el texto menciona eslint.config.js y SkillSpector no encuentra ese archivo junto al agente. Le pasa a 162 agentes. Un CAUTION con 0 puntos y análisis parcial casi siempre es eso.
5. Lee los hallazgos: hay falsos positivos (y aciertos)
El escaneo es estático y sin LLM, así que señala palabras, no intenciones. Miramos las líneas exactas de los agentes con peor nota:
| Agente | Puntuación | Línea marcada | Nuestro veredicto |
|---|---|---|---|
| `mcp-testing-engineer` | 87 CRITICAL | "Create test cases that attempt to bypass safety mechanisms" | Falso positivo: es un agente de pruebas de seguridad de servidores MCP |
| `command-expert` | 52 HIGH | "**--force**: Override safety checks" | Falso positivo: describe la opción `--force` de un comando de ejemplo |
| `ui-ux-designer` | 29 MEDIUM | "Find latest version: github.com/.../.claude/agents" | Señal válida a medias: apunta a una copia externa del agente; no la sigas sin revisarla |
| `api-designer` | 42 MEDIUM | `npx @redocly/cli`, `npx graphql-inspector` sin versión | Aviso útil: fija versiones si vas a ejecutar esos comandos |
El hallazgo más repetido del catálogo (82 agentes) es EA5 "External Model or Provider Selection", y salta solo porque el frontmatter dice model: sonnet. No es peligroso, pero sí tiene coste: ese agente correrá con Sonnet aunque tu sesión use otro modelo. Los avisos de npx sin versión (riesgo de "rug pull") sí conviene tomarlos en serio.
Conclusión: la puntuación ordena, pero la decisión sale de leer las líneas marcadas. Si quieres una segunda opinión semántica, escanea tú mismo con la fase LLM activada, como explicamos en el artículo de SkillSpector.
6. Escanea lo que instalas, no lo que viste
Este punto es el menos conocido. La guía de seguridad del proyecto dice que las skills y plugins externos están fijados a un commit, así que lo que instalas es lo que se escaneó. Para los agentes propios del repositorio no es así: la CLI los descarga en el momento desde la rama main:
githubUrl = `https://raw.githubusercontent.com/davila7/claude-code-templates/main/cli-tool/components/agents/${agentName}.md`;Si el archivo cambió después del último escaneo, instalas una versión que nadie ha escaneado todavía. El arreglo cuesta 5 segundos: escanea el archivo ya instalado.
npx claude-code-templates@latest --agent development-tools/code-reviewer --yes
mkdir -p /tmp/scan/code-reviewer
cp .claude/agents/code-reviewer.md /tmp/scan/code-reviewer/SKILL.md
skillspector scan /tmp/scan/code-reviewer --no-llm
Y haz commit de .claude/agents/ en tu repositorio: así cualquier cambio futuro aparece en un diff.
Dependencias entre agentes
Algunos agentes asumen que existen otros. frontend-developer empieza con "Always begin by requesting project context from the context-manager", que es otro agente del catálogo (10.837 descargas). Si no lo instalas, Claude lo buscará y no lo encontrará. Antes de instalar, busca nombres de otros agentes en el texto e instala solo los que vayas a usar.
Cuánto cuesta
- aitmpl.com y la CLI: gratis, licencia MIT. Puedes copiar y modificar los agentes en proyectos comerciales manteniendo el aviso de licencia.
- SkillSpector en modo estático (
--no-llm): gratis, Apache-2.0, corre en tu máquina en unos segundos. - SkillSpector con LLM: paga los tokens del proveedor que configures; para un archivo de agente es una sola llamada.
- El agente en uso: el coste lo pone el campo
model. Un agente conmodel: haikusale bastante más barato que uno consonnetpara tareas mecánicas (formatear, buscar, resumir). Si el agente no fija modelo, usa el de tu sesión. Cambiar esa línea es la forma más barata de ahorrar.
Errores frecuentes
- Fiarse del sello sin abrir el informe. El sello solo dice que hubo escaneo; la nota y los hallazgos están en la página del componente.
- Descartar un agente por CAUTION con 0 puntos. Mira si el análisis es
partialpor una referencia a un archivo de configuración. - Instalar el revisor con permisos de escritura. Quita
Write,EdityBashsi solo quieres un informe. - Instalar de golpe una categoría entera. Más agentes significa más descripciones compitiendo y más superficie de ataque.
- No versionar
.claude/agents/. Sin commit no ves qué cambió en la siguiente reinstalación.
Preguntas frecuentes
¿Los agentes de aitmpl son seguros?
La mayoría sí según SkillSpector: 254 de 423 salen SAFE y solo 3 salen DO_NOT_INSTALL, dos de ellos por falsos positivos que revisamos. Aun así, "seguro" depende de los permisos que le des: limita tools y revisa el archivo antes de usarlo.
¿El sello "Scanned by NVIDIA SkillSpector" significa que NVIDIA lo aprueba?
No. Significa que el catálogo pasó el componente por SkillSpector, la herramienta de NVIDIA. No es una certificación de NVIDIA ni un veredicto de seguridad; el propio código de la web lo llama un sello "neutral a propósito".
¿Qué agente de aitmpl instalo primero?
Para empezar: code-reviewer (SAFE, 0 puntos) recortando sus herramientas a solo lectura, y debugger (SAFE, 9 puntos) si depuras a menudo. Ambos están entre los más usados y tienen informes limpios.
¿Puedo usar los agentes en proyectos de clientes?
Sí. El repositorio es MIT: puedes usarlos y modificarlos, también en proyectos comerciales, conservando el aviso de copyright.
¿Cuál es la diferencia entre un agente y una skill?
Una skill añade instrucciones y scripts que Claude carga cuando la tarea encaja, dentro de la misma conversación. Un agente es un asistente separado, con su propio contexto, herramientas y modelo, al que Claude delega una tarea. En aitmpl conviven ambos tipos.
Conclusión
Para elegir bien en aitmpl.com: parte de una tarea que repites, usa las descargas solo para la lista corta, recorta las herramientas, interpreta la puntuación de SkillSpector con su escala, lee los hallazgos y escanea el archivo que de verdad instalaste. El sello de NVIDIA es un buen punto de partida porque te da el informe gratis; la decisión sigue siendo tuya. El siguiente paso es montar el flujo completo de búsqueda y escaneo con find-skills y SkillSpector, y si buscas cómo organizar el trabajo del agente después de instalarlo, mira Superpowers.
// código fuente
// kit para agencias
// implementación
Más sobre Agentes de IA
- Skills para tus agentes
- Claude Code
- Skills para tus agentes
- Claude Code

- Skills para tus agentes
- Claude Code