Riesgos legales de crear tu app con IA (vibe coding): qué leyes aplican en EE. UU., Europa y Ecuador
Circula en redes un post que avisa: "con 0 ventas ya puedes deber 100.000 $" por los fallos legales de una app hecha con IA, y propone un prompt de seis puntos para que Claude los arregle. La idea de fondo es buena: Claude, Cursor o Lovable te montan un registro, un newsletter o un plan de suscripción en una tarde, pero no te avisan de las leyes que acabas de activar.
El prompt viral, sin embargo, mezcla obligaciones que te tocan con otras que no, y se olvida de Ecuador y de casi toda Latinoamérica. En esta guía repasamos qué ley hay detrás de cada punto, a quién se aplica de verdad, cuánto puede costar y cómo se ve en un blog, una app con registro, un SaaS o una tienda. Al final tienes un prompt mejorado. En la segunda parte aplicamos la revisión a este mismo blog, con capturas del antes y el después.
Esto no es asesoramiento legal. Es una guía técnica para detectar riesgos y saber qué preguntarle a un abogado. Si tu app ya cobra o trata datos sensibles, habla con uno.
La idea clave: las multas se cuentan por unidad
El post tiene razón en lo más importante. Muchas de estas leyes no multan por lo que facturas, sino por cada infracción: cada niño registrado, cada visitante grabado, cada email enviado. Con poco tráfico la cuenta crece muy rápido.
| Ley | Dónde | Cómo se cuenta | Cuánto |
|---|---|---|---|
| COPPA | EE. UU. | Por infracción | Hasta 53.088 USD (cifra FTC vigente en 2026) |
| CAN-SPAM | EE. UU. | Por email | Hasta 53.088 USD |
| CIPA (grabación y chats) | California | Por infracción, en demandas privadas | 5.000 USD o el triple del daño |
| RGPD | Unión Europea | Daño por persona + multa de la autoridad | 100 € por visitante (caso Google Fonts) y hasta el 4 % de la facturación mundial |
| AI Act, art. 50 | Unión Europea | Multa de la autoridad | Hasta 15 M€ o el 3 % de la facturación mundial |
| LOPDP | Ecuador | Sobre tu volumen de negocio | 0,1-0,7 % (leves) y 0,7-1 % (graves) |
La cifra de 53.088 USD es el máximo por infracción que fija la FTC en 16 CFR 1.98, ajustado por inflación cada año.
Punto por punto: qué dice el prompt viral y qué hay detrás
1. Verificación de edad (COPPA)
La ley: la Children's Online Privacy Protection Act protege a los menores de 13 años. La FTC reformó la norma en 2025 (en vigor el 23 de junio de 2025; cumplimiento obligatorio desde el 22 de abril de 2026) y amplió qué cuenta como dato personal: biometría, número de teléfono, grabaciones de voz e identificadores oficiales.
A quién aplica: a servicios dirigidos a niños y a servicios generales que saben que tienen usuarios menores de 13. Una herramienta B2B para contadores no necesita un control de edad para cumplir COPPA. Una app de deberes, un juego o una plataforma con avatares y chat, sí.
Qué hacer:
- Si tu público puede incluir niños, pide la fecha de nacimiento de forma neutra (sin sugerir "debes tener 13") y, si es menor de 13, bloquea el registro o pide consentimiento verificable de los padres.
- No recojas más de lo necesario: nada de micrófono, foto de perfil o ubicación "por si acaso".
- En Ecuador, la LOPDP (art. 21) permite que los adolescentes desde los 15 años consientan el tratamiento de sus datos; por debajo de esa edad lo hace su representante legal. Si tu app es para colegios, ese es tu umbral, no el de 13.
2. Google Fonts y el RGPD
El caso: el Landgericht München I (sentencia de 20 de enero de 2022, 3 O 17493/20) condenó a una web a pagar 100 € a un visitante porque cargaba Google Fonts desde los servidores de Google: el navegador enviaba su IP a Google sin consentimiento, y el tribunal entendió que no había interés legítimo porque las fuentes se pueden alojar en el propio servidor. Después vino una ola de reclamaciones masivas de 100-170 € que otro juzgado de Múnich (30 de marzo de 2023, 4 O 13063/22) consideró abusiva. La lección técnica sigue en pie.
A quién aplica: el RGPD te alcanza aunque estés fuera de la UE si ofreces tu servicio a personas que están en ella o sigues su comportamiento (art. 3.2). Un blog en español con lectores en España entra en esa zona gris.
Qué hacer: no cargues recursos de terceros sin necesidad. En Next.js, next/font/google descarga las fuentes al compilar y las sirve desde tu dominio, así que ya cumple. El problema aparece con un <link href="https://fonts.googleapis.com/..."> pegado en el <head>, y es justo lo que suelen generar las herramientas de IA. El mismo razonamiento vale para iconos, scripts y vídeos incrustados.
Comprobación rápida:
curl -s https://tu-dominio.com/ | grep -c "fonts.googleapis.com\|fonts.gstatic.com"Si devuelve 0, no cargas Google Fonts desde Google. En el caso real verás la misma prueba hecha sobre este blog.
3. Grabación de sesiones y chats (CIPA)
La ley: la California Invasion of Privacy Act castiga interceptar una comunicación sin el consentimiento de todas las partes. Los demandantes la aplican a herramientas que graban lo que haces en una web (session replay como Hotjar, Microsoft Clarity o FullStory), a los chats de soporte y a algunos píxeles. Hay miles de demandas desde 2022, sobre todo en California, con 5.000 USD de daños legales por infracción. Los tribunales no siempre dan la razón al demandante, pero defenderse cuesta dinero.
A quién aplica: a cualquier web con visitantes en California que grabe sesiones o pase el contenido de un chat a un tercero.
Qué hacer:
- No instales grabación de sesiones si no la vas a mirar.
- Si la necesitas, actívala solo después del consentimiento, nunca al cargar la página, y enmascara todos los campos de formulario (la mayoría de herramientas lo permiten con un ajuste o un atributo
data-*). - Un banner que se muestra mientras el script ya está grabando no sirve: el script debe esperar al "Aceptar".
4. Emails de marketing (CAN-SPAM y Ecuador)
La ley en EE. UU.: la CAN-SPAM Act no exige permiso previo, pero cada email comercial debe llevar una dirección postal válida del remitente y un enlace de baja que funcione; la baja se respeta en un máximo de 10 días hábiles. La multa es por email.
En Ecuador: el art. 50 de la Ley de Comercio Electrónico, Firmas Electrónicas y Mensajes de Datos obliga a quien envía mensajes periódicos a ofrecer "medios expeditos" para darse de baja, y la baja es vinculante desde que se recibe. Además, si construyes una lista con datos personales, la LOPDP te pide una base legal (normalmente el consentimiento) e informar al titular de para qué la usas.
Qué hacer: si usas Resend, Brevo, Mailchimp o similar, configura el pie con dirección y enlace de baja en todas las plantillas de marketing, y comprueba que la baja se aplica sola. Los emails transaccionales (recuperar contraseña, factura) no necesitan enlace de baja, pero no metas promociones dentro.
5. Suscripciones: renovación y cancelación
La ley en EE. UU.: la regla federal "click-to-cancel" de la FTC fue anulada por el Tribunal de Apelaciones del Octavo Circuito el 8 de julio de 2025, por un defecto de procedimiento. La FTC reinició el proceso en marzo de 2026, pero la regla no está en vigor. Lo que sí sigue vigente es la ROSCA, una ley federal que exige mostrar todos los términos antes de cobrar, obtener consentimiento expreso y ofrecer una cancelación simple. Y en California, la ley de renovación automática reformada (AB 2863, en vigor desde el 1 de julio de 2025) exige poder cancelar online si te diste de alta online, un recordatorio anual y guardar la prueba del consentimiento.
En Ecuador: la Ley Orgánica de Defensa del Consumidor exige informar de forma clara y completa el precio y las condiciones, y el art. 50 de la Ley de Comercio Electrónico añade que el oferente debe informar "todos los requisitos, condiciones y restricciones" del servicio vendido por internet.
Qué hacer, junto al botón de suscribirse:
- Precio, frecuencia ("19 USD al mes, se renueva automáticamente") y cuándo se cobra la próxima vez.
- Cómo cancelar, con un enlace que funcione desde la cuenta del usuario en dos clics, sin llamadas ni formularios.
- Una casilla o acción explícita de aceptación, y guarda un registro de ella.
6. Agente DMCA
La ley: la DMCA protege a quien aloja contenido subido por usuarios (comentarios, archivos, perfiles): si alguien sube algo con copyright y lo retiras al recibir el aviso, no respondes tú. Para tener esa protección hay que registrar un agente designado en la Oficina de Copyright de EE. UU. (6 USD por registro, que hay que renovar cada 3 años) y publicar sus datos en tu web.
A quién aplica: solo si tus usuarios pueden publicar contenido. Un blog sin comentarios o una herramienta que no aloja archivos de terceros no lo necesita.
Lo que el prompt viral no menciona
- Aviso de chatbot (AI Act, UE). Desde el 2 de agosto de 2026, si tu app tiene un chatbot que habla con personas en la UE, debe quedar claro que es una IA (art. 50). Si añades un asistente con la API de Claude u OpenAI, un "Estás hablando con un asistente de IA" visible cumple lo básico.
- Enlaces de afiliado (FTC). Si ganas comisión, avísalo junto al enlace, no solo en una página aparte. La FTC dice expresamente que poner "affiliate link" sin explicar nada no basta.
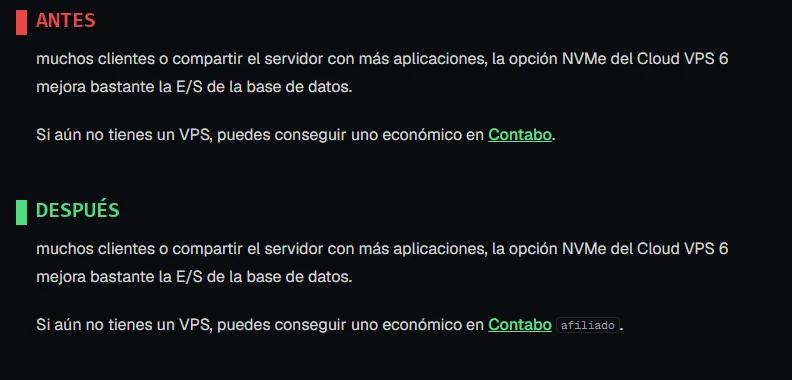
- Política de privacidad que diga la verdad. Las plantillas generadas por IA suelen describir analítica, publicidad o banners que tu web no tiene, o dejan huecos como "[N] días". Una política que no coincide con lo que haces es un problema en sí misma.
- Datos del responsable (Ecuador). La LOPDP (art. 12) exige informar la identidad y el contacto del responsable del tratamiento, incluidos domicilio, teléfono y correo.
Ecuador: las leyes que te afectan aunque no tengas usuarios en EE. UU.
| Norma | Qué te exige | Para quién |
|---|---|---|
| [LOPDP](https://www.gob.ec/regulaciones/ley-organica-proteccion-datos-personales-0) (R.O. 459, 26-05-2021) y su reglamento (Decreto 904, 2023) | Base legal para cada dato, política de privacidad completa (art. 12), atender derechos en 15 días, seguridad y privacidad por diseño (art. 39) | Cualquier web o app que trate datos de personas, salvo actividades domésticas y contenido periodístico o editorial (art. 2) |
| Ley de Comercio Electrónico (art. 50) | Informar condiciones completas al vender online y dar de baja de listas de correo al momento | Tiendas, SaaS, newsletters |
| Ley Orgánica de Defensa del Consumidor | Información veraz de precio y condiciones; [devolución en 15 días](https://www.eldiario.ec/negocios/compraste-algo-y-ya-no-te-gusto-en-ecuador-hay-una-ley-que-te-da-15-dias-para-arrepentirte-y-proceder-con-la-devolucion-02042026/) (art. 45) | Quien vende bienes o servicios a consumidores |
La autoridad es la Superintendencia de Protección de Datos Personales (SPDP) y ya está multando: en 2025 aprobó la metodología de cálculo de multas (Resolución SPDP-SPD-2025-0022-R) y sancionó a LigaPro y a la Federación Ecuatoriana de Fútbol con 454.500,17 USD en total. Para una persona natural o una empresa pequeña los porcentajes se aplican sobre el volumen de negocio del último ejercicio.
¿Qué te aplica? Checklist por tipo de proyecto
Blog o web de contenidos (como este):
- Fuentes, scripts e imágenes: ¿se cargan desde tu dominio o desde terceros? Decláralo en la política de privacidad.
- ¿Analítica o publicidad? Si no hay, la política no debe decir que hay. Si las hay, consentimiento antes de activarlas.
- Enlaces de afiliado: aviso visible al inicio y junto a cada enlace.
- Contacto real y datos del responsable para ejercer derechos.
App con registro de usuarios: todo lo anterior, más edad mínima (13 en EE. UU., 15 en Ecuador para consentir sin padres), minimización de datos, borrado de cuenta y exportación de datos.
SaaS con suscripción: todo lo anterior, más condiciones de renovación junto al botón, cancelación online sencilla, recordatorios y registro del consentimiento.
Tienda online: condiciones, precios finales con impuestos, derecho de devolución (15 días en Ecuador) y facturación.
App con chatbot o IA generativa: aviso de que es una IA, no enviar datos personales al proveedor de IA sin informarlo y revisar dónde procesa los datos (otra transferencia internacional).
Cualquier proyecto con emails de marketing: dirección postal, enlace de baja y baja inmediata.
El prompt mejorado para Claude Code
El problema del prompt original es que manda arreglar las seis cosas sin preguntar si aplican. El resultado puede ser un control de edad inútil en una herramienta B2B o una página DMCA en un sitio sin contenido de usuarios. Este prompt primero hace inventario, luego corrige solo lo que aplica y te deja lo que necesita una decisión humana:
Actúa como auditor técnico de cumplimiento legal de este proyecto. No es asesoría legal: tu trabajo es detectar riesgos y corregir lo que sea técnico.

1. Inventario (sin cambiar nada todavía):
   - Qué datos personales se recogen (formularios, registro, pagos, logs) y dónde se guardan.
   - Cookies, localStorage y scripts o recursos de terceros que se cargan (fuentes, analítica, grabación de sesiones, chats, píxeles, vídeos, CDN de imágenes).
   - Emails que se envían (transaccionales y de marketing) y con qué proveedor.
   - Suscripciones o pagos recurrentes, y cómo se cancelan.
   - Si los usuarios pueden publicar contenido.
   - Si hay funciones de IA que hablen con el usuario o generen contenido.
   - Público y países: pregúntame si no lo puedes deducir (EE. UU., UE, Ecuador u otros).

2. Con ese inventario, indica qué normas aplican y por qué: COPPA, RGPD, CIPA, CAN-SPAM, ROSCA y la ley de renovación automática de California, DMCA, AI Act art. 50, guías de la FTC sobre afiliados, y en Ecuador la LOPDP, el art. 50 de la Ley de Comercio Electrónico y la Ley de Defensa del Consumidor. Marca como "no aplica" lo que no corresponda.

3. Corrige solo lo que aplique y sea técnico, por ejemplo:
   - Alojar fuentes y recursos en mi dominio (en Next.js, next/font).
   - Cargar analítica y grabación de sesiones solo después del consentimiento, con todos los campos enmascarados.
   - Pie con dirección postal y enlace de baja en todas las plantillas de marketing, y baja inmediata.
   - Precio, frecuencia de renovación y enlace de cancelación junto al botón de suscripción; cancelación online en dos clics.
   - Aviso de afiliado al inicio del contenido y junto a cada enlace pagado.
   - Aviso visible de que el usuario habla con una IA.
   - Edad mínima en el registro si el público puede incluir menores.

4. Revisa la política de privacidad, la de cookies y los términos: deben describir lo que la app hace HOY. Elimina menciones a herramientas que no existen y los huecos tipo [N] o [PENDIENTE].

5. No inventes datos legales (domicilio, teléfono, RUC, razón social): déjalos como pendientes y pregúntame.

Al final, entrega una tabla con: riesgo, norma, aplica sí/no, cambio hecho, archivo tocado y lo que queda pendiente para decidir con un abogado.
Errores frecuentes
- Pegar una política de privacidad genérica. Si dice que usas Google Analytics y no lo usas, o al revés, es información falsa al titular. Genérala a partir del inventario, no de una plantilla.
- El banner que no bloquea nada. El script de analítica arranca antes del clic. Comprueba en DevTools → Network que no sale ninguna petición a terceros hasta aceptar.
- Fuentes "self-hosted" a medias. Migras la fuente principal, pero un componente de iconos o un
@importen el CSS sigue llamando a Google. Buscagoogleapisen todo el proyecto. - Enlace de baja que lleva a un login. CAN-SPAM y la ley ecuatoriana piden un medio expedito: un clic, sin contraseña.
- Arreglar lo que no aplica. Un control de edad o un agente DMCA que no necesitas añade fricción y datos que luego tienes que proteger.
Preguntas frecuentes
¿Si mi app es ecuatoriana y no tiene usuarios en EE. UU., me afecta COPPA?
No. COPPA se aplica a servicios dirigidos a niños en EE. UU. o que saben que tienen usuarios estadounidenses menores de 13. A ti te aplica la LOPDP, que fija los 15 años para que un adolescente consienta por sí mismo.
¿Tengo que poner banner de cookies?
Solo si usas cookies o tecnologías no esenciales (analítica, publicidad, grabación). Si tu web no usa ninguna, no hace falta. Basta con decirlo en la política de cookies.
¿Un blog personal necesita política de privacidad en Ecuador?
La LOPDP excluye el contenido periodístico y editorial, pero no los datos técnicos ni los correos que recibes, ni los formularios o newsletters que añadas. Si tratas datos de lectores, informa cómo.
¿Cuánto cuesta registrar un agente DMCA?
6 USD por registro en la Oficina de Copyright de EE. UU., que hay que renovar cada tres años. Solo tiene sentido si alojas contenido de usuarios.
¿Puedo pedirle a Claude que redacte mi política de privacidad?
Sí, como borrador, siempre que parta del inventario real de tu app. Revisa que no invente proveedores ni datos y valida la versión final con un abogado si tratas datos sensibles o cobras.
Conclusión
El post viral acierta en que las multas por unidad pueden arruinar un proyecto sin ventas, pero no todos los puntos aplican a todos los proyectos, y en Ecuador las reglas principales son la LOPDP y la Ley de Comercio Electrónico. Haz primero el inventario, corrige lo que aplica y deja por escrito lo que no. En la segunda parte aplicamos esta misma revisión a codigoagente: qué estaba bien, qué corregimos y qué sigue pendiente.
// kit para agencias
// implementación
Más sobre Agentes de IA
- Skills para tus agentes
- Claude Code
- Skills para tus agentes
- Claude Code

- Skills para tus agentes
- Claude Code